
Şirket içindeki Active Directory kullanıcılarını Microsoft 365, Exchange Online ve diğer bulut servisleriyle tutarlı şekilde yönetmek isteyen kurumlar için Microsoft Entra Connect ile hibrit kimlik yönetimi temel bileşenlerden biridir.
Öncelikle, Microsoft Entra Connect kullanıcıları, grupları ve belirli dizin özniteliklerini şirket içi Active Directory’den Microsoft Entra ID’ye eşitler. Böylece kullanıcılar, kurumsal kimlikleriyle Microsoft 365 servislerine erişebilirler. Ayrıca, hibrit Exchange ortamını yöneten sistem yöneticileri için bu yapı, mevcut Exchange Server 2019 içerikleri ile başlayan yerel altyapı deneyimini bulut kimlik katmanıyla birleştirir.
Hibrit kimlik yönetimi nedir?
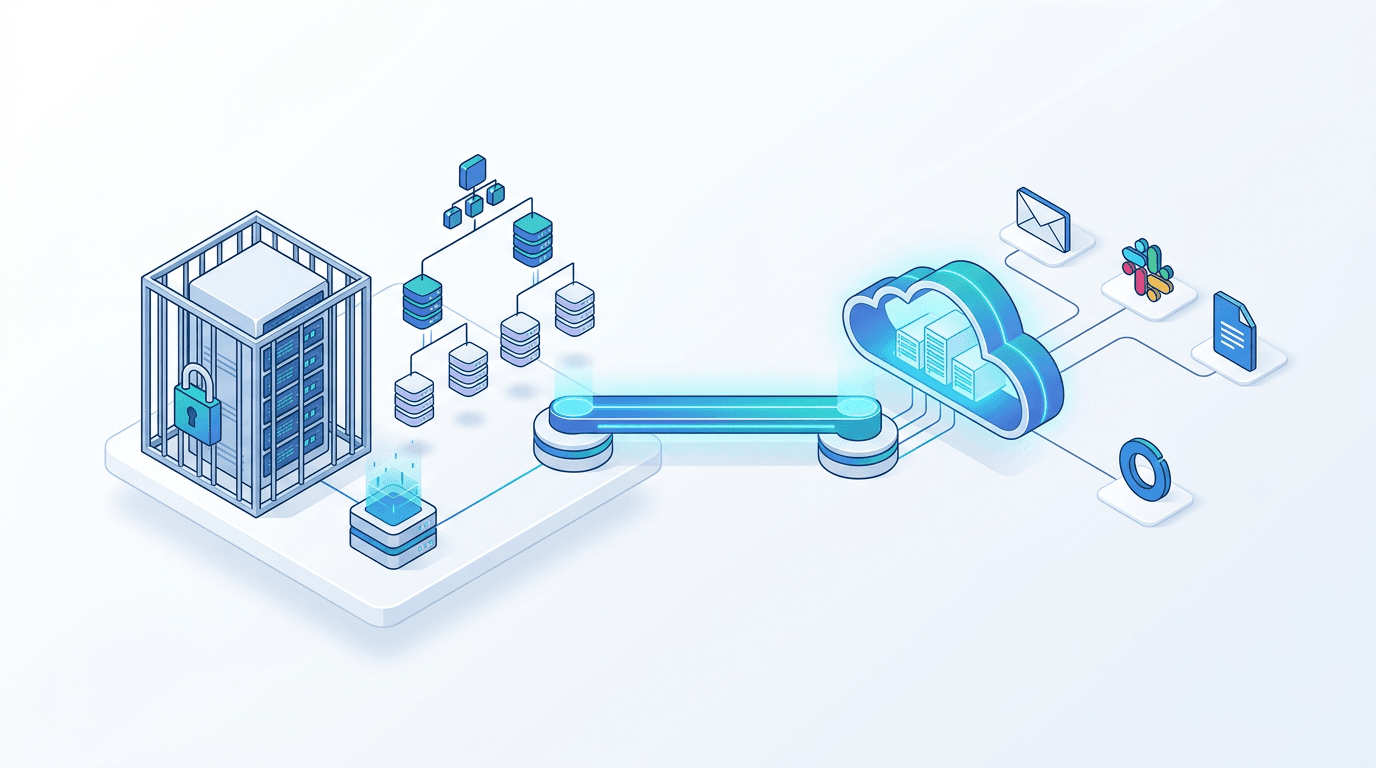
Hibrit kimlik yönetimi, şirket içi Active Directory ile Microsoft Entra ID’nin birlikte çalıştığı kimlik modelidir. Şirket içi dizin çoğu kurumda kullanıcı ve grup bilgilerinin ana kaynağı olmaya devam eder. Bulut tarafında Microsoft Entra ID, Microsoft 365 ve diğer bulut uygulamalarına yönelik kimlik katmanını sağlar.
Örneğin, bu yapı aşağıdaki senaryolarda önem kazanır:
- Exchange Server’dan Exchange Online’a kademeli geçiş
- Microsoft 365 kullanan ancak yerel Active Directory altyapısını koruyan kurumlar
- Tek kullanıcı adı ve parola deneyimi isteyen yapılar
- Hibrit Exchange ortamında posta özelliklerini yerel Active Directory üzerinden yöneten kuruluşlar
- Birden fazla etki alanı veya karmaşık organizasyon birimi yapısına sahip ortamlar
Microsoft Entra Connect Sync ve Cloud Sync farkı
Özellikle mevcut hibrit yapılarda Microsoft Entra Connect Sync, şirket içinde çalışan bir eşitleme altyapısı sunar ve gelişmiş eşitleme gereksinimlerini karşılar.
Buna karşılık, Microsoft Entra Cloud Sync bulut tarafından yönetilen ve ajan temelli çalışan bir seçenek sunar. Ayrıca, yeni kurulumlarda veya daha sade eşitleme ihtiyaçlarında bu seçeneği değerlendirin.
Bu noktada, karar verirken şu soruları yanıtlayın:
- Mevcut bir Microsoft Entra Connect Sync kurulumunuz var mı?
- Eşitlenecek kullanıcı, grup ve etki alanı sayısı nedir?
- Yazma geri dönüşü (Password Writeback) veya gelişmiş eşitleme gereksiniminiz bulunuyor mu?
- Hibrit Exchange altyapınız hangi yönetim modelini kullanıyor?
- İkinci sunucu ve felaket kurtarma gereksiniminiz nedir?
Bu nedenle, yeni bir yapı kurmadan önce Microsoft’un Cloud Sync karar rehberini incelemek önemlidir.
Oturum açma yöntemini seçin
Microsoft Entra Connect ile hibrit kimlik yönetiminde en kritik tasarım kararı, kullanıcıların bulut servislerinde nasıl oturum açacağıdır.
Password hash eşitlemesi
Password hash eşitlemesinde Microsoft Entra Connect Sync kullanıcı parolasını düz metin olarak buluta göndermez. Bunun yerine, şirket içi Active Directory’deki parola karmasından türetilmiş bir değeri Microsoft Entra ID ile eşitler; Microsoft Entra ID de parolayı düz metin veya tersine çevrilebilir bir şifreleme biçiminde depolamaz.
Dolayısıyla, bu yöntem yönetim kolaylığı ve dayanıklılık açısından birçok kurum için uygun bir başlangıç noktasıdır. Ayrıca şirket içi kimlik doğrulama altyapısında sorun yaşansa bile bulut servislerine erişim için daha dayanıklı bir yapı sağlayabilir.
Geçişli kimlik doğrulama
Geçişli kimlik doğrulamada şirket içi Active Directory’ye bağlı ajanlar parola doğrulama işlemini gerçekleştirir. Bununla birlikte, kurum parola doğrulamasının yerel altyapıda kalmasını istiyorsa bu yöntemi değerlendirebilir.
Bununla birlikte, bu modelde ajanların kullanılabilirliği, internet erişimi ve izleme süreçleri kritik hâle gelir.
Federasyon
Öte yandan, özel kimlik doğrulama gereksinimleri, mevcut AD FS yatırımı veya zorunlu üçüncü taraf gereksinimleri bulunan kurumlar federasyonu tercih edebilir. Ancak ek bileşenler ve operasyonel karmaşıklık oluşturduğu için federasyonu yalnızca açık bir iş gereksinimi varsa kullanın.
Kurulum öncesi kontrol listesi
Microsoft Entra Connect kurulumuna geçmeden önce aşağıdaki noktaları doğrulayın:
- Kullanıcıların
UPNdeğerleri doğrulanmış kurumsal etki alanıyla uyumlu mu? .localgibi internette yönlendirilemeyenUPNson ekleri için dönüşüm planı hazır mı?- Aynı kullanıcıya ait mükerrer
proxyAddresses,UPNveya e-posta öznitelikleri var mı? - Hangi organizasyon birimlerinin eşitleneceği net mi?
- Test kullanıcıları ve pilot grup belirlendi mi?
- Ayrıca, Microsoft Entra Connect için desteklenen, güncel ve etki alanına katılmış bir Windows Server hazır mı?
- İkinci bir staging sunucusu için kaynak ayırdınız mı?
- Yönetici hesaplarını kullanıcı hesaplarından ayırdınız mı?
- Microsoft Entra Connect Sync sürümünüz en az
2.5.79.0mı?
Ayrıca, Microsoft 30 Eylül 2026’dan itibaren eşitleme hizmetlerinin çalışması için en az 2.5.79.0 sürümünü zorunlu kılmaktadır.
Öte yandan, en yaygın hata tüm Active Directory yapısını ilk kurulumda buluta eşitlemektir. Bu nedenle yalnızca gerekli kullanıcı, grup ve cihaz kapsamıyla başlamak daha güvenli ve yönetilebilir bir yaklaşımdır.
Microsoft Entra Connect ile hibrit kimlik yönetimi kurulumu
Kurulum sürecini doğrudan üretim kullanıcılarıyla başlatmak yerine pilot kapsamıyla ilerletin.
1. Eşitleme kapsamını belirleyin
Önce hangi organizasyon birimlerinin ve nesnelerin eşitleneceğini belirleyin. Ardından, test kullanıcıları için ayrı bir OU kullanmak ilk yapılandırmayı daha güvenli hâle getirir.
Eşitleme kapsamına aşağıdaki nesneleri dâhil etmeyin:
- Eski veya devre dışı kullanıcı hesapları
- Hizmet hesapları
- Aktif kullanılmayan test grupları
- Gereksiz cihaz hesapları
- Yönetim için kullanılan özel hesaplar
2. Öznitelik kalitesini kontrol edin
Kimlik eşitleme sorunlarının büyük bölümü yanlış veya çakışan özniteliklerden kaynaklanır. Özellikle aşağıdaki alanları inceleyin:
userPrincipalNameproxyAddressesmailmailNicknameemployeeID- Kullanıcıların etki alanı üyelikleri
Hibrit Exchange ortamında e-posta özniteliklerini doğru yönetin; böylece hem posta kutusu geçişini hem de adres listesi tutarlılığını korursunuz.
3. Uygun oturum açma yöntemini yapılandırın
Password hash eşitlemesi, geçişli kimlik doğrulama veya federasyon yöntemlerinden birini kurum gereksinimlerine göre seçin. Bu karar yalnızca teknik bir tercih değildir; iş sürekliliği ve güvenlik kararıdır.
Password hash eşitlemesini kullanıyorsanız eşitleme durumunu ve parola güncellemelerinin beklendiği gibi buluta ulaştığını doğrulayın.
4. Pilot kullanıcılarla doğrulama yapın
Seçtiğiniz pilot gruptaki kullanıcılar için aşağıdaki testleri tamamlayın:
- Microsoft 365 oturum açma testi
- Parola değiştirme ve güncel parolayla oturum açma testi
- Exchange Online erişim testi
- Teams ve SharePoint erişim testi
- Çok faktörlü kimlik doğrulama senaryosu
- Kullanıcı adı ve birincil e-posta adresi doğrulaması
Bu doğrulama aşamasını tamamlamadan tüm kullanıcıları eşitleme kapsamına eklemeyin.
Eşitleme durumunu izleme
Microsoft Entra Connect sunucusunda eşitleme zamanlayıcısının durumunu PowerShell ile kontrol edebilirsiniz:
Get-ADSyncSchedulerSorun giderirken delta eşitlemesini başlatmak için aşağıdaki komutu kullanabilirsiniz:
Start-ADSyncSyncCycle -PolicyType DeltaBu komutları günlük operasyonda sürekli çalıştırmayın. Bu nedenle, öncelik eşitleme hatalarının nedenini bulmak ve zamanlayıcının düzenli çalışmasını sağlamaktır.
Ayrıca, Microsoft Entra yönetim merkezi üzerinden eşitlenen kullanıcıları, hata kayıtlarını ve önerileri düzenli olarak kontrol edin. Bu nedenle silme eşiği uyarılarını, öznitelik çakışmalarını ve oturum açma hatalarını hızlıca inceleyin.
Hibrit Exchange ortamında dikkat edilmesi gerekenler
Microsoft Entra Connect, Exchange hibrit yapılandırmasını tek başına kurmaz ve posta kutularını taşımaz. Daha sonra, Hybrid Configuration Wizard, mail flow ayarları ve mailbox migration süreçlerini ayrı olarak planlayın.
Ancak Microsoft Entra Connect aşağıdaki konularda hibrit Exchange mimarisinin temelidir:
- Kullanıcı ve grup kimliklerinin eşitlenmesi
- E-posta özniteliklerinin Microsoft 365’e aktarılması
- Exchange Online lisanslaması için kullanıcıların görünür hâle gelmesi
- Hibrit kullanıcıların adres listesi tutarlılığı
- Yerel Active Directory kaynaklı alıcı yönetimi
Ayrıca, yerel Exchange altyapısının güncelliği hibrit mimarinin güvenliği açısından önemlidir. Bu nedenle Exchange Server SE içeriklerinizi düzenli olarak takip edin.
Eşitlenen kullanıcı nesnelerinde kaynak yetki modelini dikkatle koruyun. Şirket içi Active Directory kaynaklı nesneleri bulutta doğrudan değiştirmek, yönetim tutarsızlıklarına yol açabilir.
Felaket kurtarma için staging server kullanın
Kimlik eşitleme altyapısını tek sunucuya bağlamayın. Microsoft Entra Connect staging server, ana sunucu kullanılamaz duruma geldiğinde devreye sokabileceğiniz ikinci bir eşitleme sunucusudur.
Bu aşamada, staging modundaki sunucu içe aktarma ve eşitleme işlemlerini gerçekleştirir; ancak dışa aktarma yapmaz. Ayrıca staging modunda password hash eşitlemesi ve password writeback çalışmaz. Staging modu kapatıldığında sunucu dışa aktarma yapmaya, parola eşitlemesini ve password writeback işlemlerini yürütmeye başlar. Son olarak, aynı anda yalnızca bir Microsoft Entra Connect Sync sunucusu aktif olarak değişiklik dışa aktarmalıdır.
Bu nedenle, felaket kurtarma planınızda şu maddeler bulunmalıdır:
- İkincil Microsoft Entra Connect sunucusunu güncel tutun
- Yapılandırma değişikliklerini belgelendirin
- Geçiş prosedürünü test edin
- Yetkili hesapları güvenli saklayın
- Eşitleme kapsamını ve filtreleme ayarlarını kaydedin
Sık karşılaşılan hatalar
Microsoft Entra Connect ile hibrit kimlik yönetiminde en sık görülen sorunlar şunlardır:
UPNile doğrulanmış etki alanının uyuşmaması- Aynı
proxyAddressesdeğerinin birden fazla nesnede bulunması - Gereğinden geniş OU eşitleme kapsamı
- İki aktif eşitleme sunucusunun aynı anda dışa aktarma yapması
- Parola eşitleme veya kimlik doğrulama ajanlarını izlememek
- Eski Microsoft Entra Connect sürümlerini güncellememek
- Pilot çalışmasını tamamlamadan tüm kullanıcıları eşitlemek
Sonuç
Microsoft Entra Connect ile hibrit kimlik yönetimi, Microsoft 365 ve Exchange Online geçişinin yalnızca teknik bir ön koşulu değil, aynı zamanda kurumsal kimlik stratejisidir.
Sonuç olarak, başarılı bir yapı için önce kullanıcı özniteliklerinizi temizleyin, eşitleme kapsamını dar tutun, oturum açma yöntemini iş sürekliliği gereksinimlerinize göre seçin ve pilot kullanıcılarla doğrulama yapın. Ayrıca izleme, güncelleme ve staging server süreçlerini kalıcı operasyon standardı hâline getirin.

